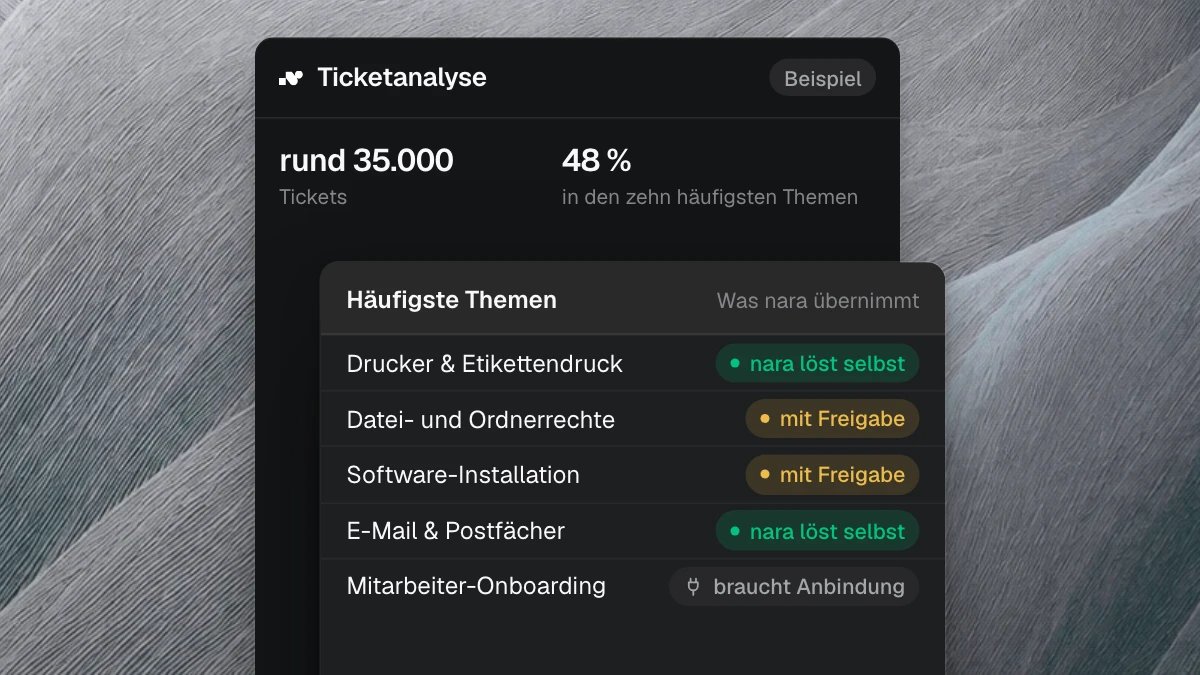
Ein Ticket mit dem Titel „Outlook startet nicht“ wirkt harmlos. Darin stehen aber der Name der Mitarbeiterin, ihre Abteilung und der Name ihres Laptops, manchmal auch ein Satz wie „Ich bin bis Freitag krankgeschrieben, bitte richten Sie meine Abwesenheitsnotiz ein.“ Über die Jahre sammelt ein Ticketsystem so personenbezogene Daten aus fast jeder Abteilung.
Ob ein Ticketsystem DSGVO-konform ist, entscheidet sich an wenigen prüfbaren Punkten: Vertrag, Hosting, Zugriffsrechte, Protokoll und Löschfristen. Arbeitet eine KI im Ticketsystem mit, kommen zwei Fragen dazu. Wo verarbeitet das Sprachmodell die Daten? Und was darf die KI tun, ohne vorher zu fragen?
Mit dieser Checkliste wählen Sie ein Ticketsystem aus oder prüfen Ihr bestehendes. Rechtsberatung ersetzt sie nicht. Die Bewertung trifft Ihr Datenschutzbeauftragter, und mit den Antworten des Anbieters auf diese Punkte hat er die Fakten dafür.
Welche personenbezogenen Daten in Tickets stehen
Bevor Sie Anbieter vergleichen, sehen Sie sich eine Stichprobe Ihrer eigenen Tickets an. Typisch sind:
- Name, E-Mail-Adresse, Abteilung, Standort und Führungskraft der meldenden Person
- Gerätenamen, Benutzerkonten und IP-Adressen
- der Verlauf: wer den Fall wann bearbeitet, weitergegeben und gelöst hat
- Freitext und Anhänge, etwa Screenshots mit fremden E-Mails
- Angaben aus Personalprozessen wie Eintritt, Austritt, Elternzeit oder Krankmeldung
Die letzte Gruppe verdient besondere Aufmerksamkeit. Gesundheitsdaten gehören zu den besonderen Kategorien personenbezogener Daten nach Art. 9 DSGVO, deren Verarbeitung nur unter engen Voraussetzungen erlaubt ist. Mitarbeitende schreiben solche Angaben in den Freitext, auch wenn kein Formularfeld danach fragt.
Halten Sie fest, welche dieser Daten bei Ihnen vorkommen und ob außer der IT auch Personal oder Einkauf mit Tickets arbeiten.
Ticketsystem DSGVO-konform: die Checkliste für den Anbieter
Die folgenden Punkte gelten für jedes Ticketsystem, auch für Helpdesk-Software aus Deutschland. Der Firmensitz sagt nichts darüber, wer im Hintergrund Daten verarbeitet. Lassen Sie sich die Antworten schriftlich geben.
1. Auftragsverarbeitungsvertrag und Unterauftragsverarbeiter
Ein Ticketsystem in der Cloud verarbeitet Daten in Ihrem Auftrag. Dafür verlangt Art. 28 DSGVO einen Vertrag, den Auftragsverarbeitungsvertrag (AVV). Weitere Dienstleister darf der Anbieter nur mit Ihrer vorherigen Genehmigung einsetzen. Lassen Sie sich die Liste dieser Unterauftragsverarbeiter geben und klären Sie, wie Sie von Änderungen erfahren. Prüfen Sie besonders, wer die KI-Funktionen betreibt.
2. Hosting und Zugriffe des Anbieters
Fragen Sie, in welchem Land System und Backups liegen und von wo der Support des Anbieters auf Ihre Daten zugreifen kann. Ein Hosting in Deutschland beantwortet die erste Frage, die zweite stellen Sie trotzdem.
3. Rollen und Zugriffsrechte
Nicht jeder im Service Desk muss jedes Ticket sehen. Tickets aus dem Personalbereich gehören in eine eigene Gruppe, Administratorrechte an wenige Personen. Prüfen Sie, ob sich Mitarbeitende mit dem Firmenkonto per Single Sign-on anmelden und ob Sie Rechte über Rollen und Gruppen aus Ihrem Verzeichnis steuern.
4. Löschung und Aufbewahrung
Tickets, Anhänge, Chatverläufe und Protokolle brauchen jeweils eine Löschfrist. Klären Sie, ob Sie Fristen pro Kategorie einstellen können, wann gelöschte Daten aus den Backups verschwinden und wie Sie Ihre Daten am Vertragsende exportieren. Nach Ende des Auftrags muss der Anbieter die Daten nach Ihrer Wahl löschen oder zurückgeben, soweit kein Gesetz die Speicherung verlangt. Auch das regelt Art. 28.
Prüfen Sie auch, ob Sie für eine Auskunftsanfrage alle Tickets einer Person finden und exportieren können.
KI im Ticketsystem: was der Datenschutz zusätzlich prüft
Sobald eine KI mitarbeitet, liest ein Sprachmodell Ihre Tickets. Wo dieses Modell läuft, verrät der Speicherort des Ticketsystems nicht. Deshalb kommen vier Punkte dazu.
Wo das Sprachmodell läuft
Fragen Sie nach dem Ort der KI-Verarbeitung, ausdrücklich auch für Lastspitzen und Zusatzfunktionen wie eine Websuche. Liegt das Rechenzentrum außerhalb der EU und des EWR, braucht die Übermittlung eine eigene Grundlage, die Ihr Datenschutz prüft. Wie verbreitete Anbieter das handhaben, zeigt unser Vergleich von KI-Service-Desks.
Training mit Ihren Daten
Lassen Sie sich schriftlich bestätigen, dass der Anbieter mit Ihren Tickets keine Modelle trainiert. Fragen Sie auch, ob Passwörter und persönliche Angaben entfernt werden, bevor die KI einen Text liest.
Was die KI ohne Rückfrage tun darf
Für die Bewertung macht es einen Unterschied, ob eine KI Antworten vorschlägt oder selbst Konten entsperrt und Gruppen zuweist. Prüfen Sie, ob Sie pro Aktion festlegen können, was die KI allein ausführt und wo eine Person freigibt. Prüfen Sie auch, ob Sie pro Aktion festlegen können, wer freigibt: die Person selbst, ihre Führungskraft oder eine bestimmte Gruppe. Wie diese Aufteilung im Alltag aussieht, beschreibt unser Beitrag zu KI-Agenten im IT-Support.
Protokoll für jede Aktion der KI
Für jede Aktion der KI sollte später nachvollziehbar sein, wer sie ausgelöst hat, was in welchem System passiert ist, wer freigegeben hat und ob sie geklappt hat. Auch im Protokoll stehen Namen, es braucht deshalb selbst eine Löschfrist.
Datenschutz-Folgenabschätzung und Betriebsrat
Ob der Einsatz einer KI eine Datenschutz-Folgenabschätzung erfordert, klärt Ihr Unternehmen vor dem Start. Führt es eine durch, holt es nach Art. 35 DSGVO den Rat des Datenschutzbeauftragten ein, sofern einer benannt ist.
Bearbeitet die KI Anfragen von Mitarbeitenden, gehört der Betriebsrat früh an den Tisch. Er hat ein Mitbestimmungsrecht bei der Einführung und Anwendung technischer Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Beschäftigten zu überwachen (§ 87 Abs. 1 Nr. 6 BetrVG). Ein Ticketsystem hält fest, wer welchen Fall wann bearbeitet hat. Legen Sie gemeinsam fest, wofür diese Daten genutzt werden und wofür nicht, zum Beispiel für Leistungsvergleiche einzelner Personen.
Was nara zu diesen Punkten sagt
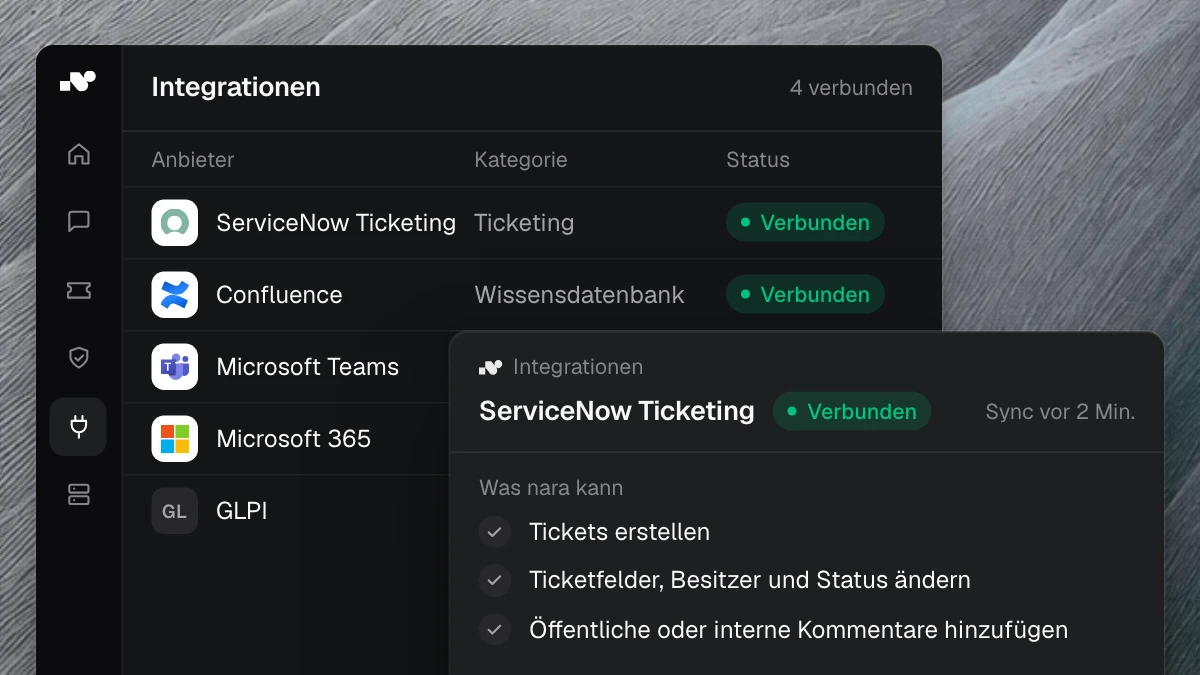
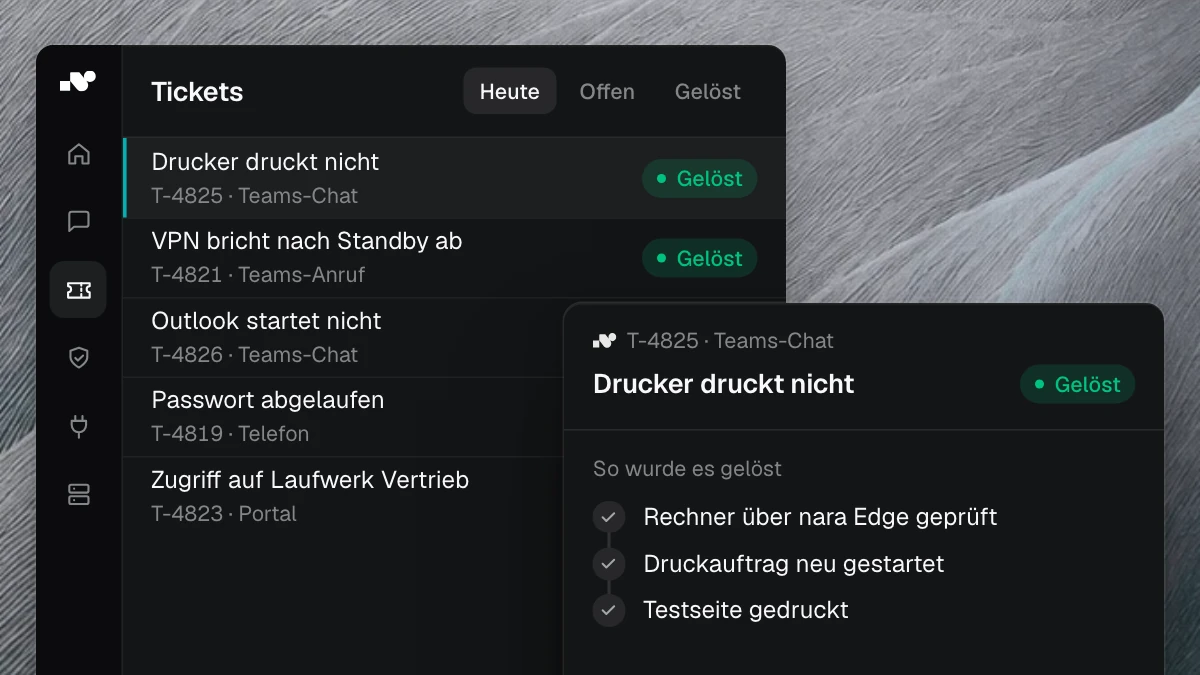
nara ist ein ITSM mit Ticketsystem, Servicekatalog, CMDB und Client-Management in einem Produkt. Die KI erledigt Anfragen in Microsoft Teams, am Telefon und am Laptop. Behalten Sie Ihr bisheriges Ticketsystem, arbeitet nara daneben und dokumentiert jeden Fall dort.
nara ist DSGVO-konform. Entwickelt wird nara in Deutschland, betrieben in einem deutschen Rechenzentrum, und Ihr Vertragspartner ist die nara GmbH in Würzburg. Die KI-Verarbeitung läuft in Rechenzentren in der EU, und wer dafür Daten verarbeitet, steht im Auftragsverarbeitungsvertrag. nara trainiert keine KI-Modelle mit Ihren Daten. Passwörter und persönliche Angaben in Dokumenten und Tickets schwärzt nara, bevor die KI sie liest.
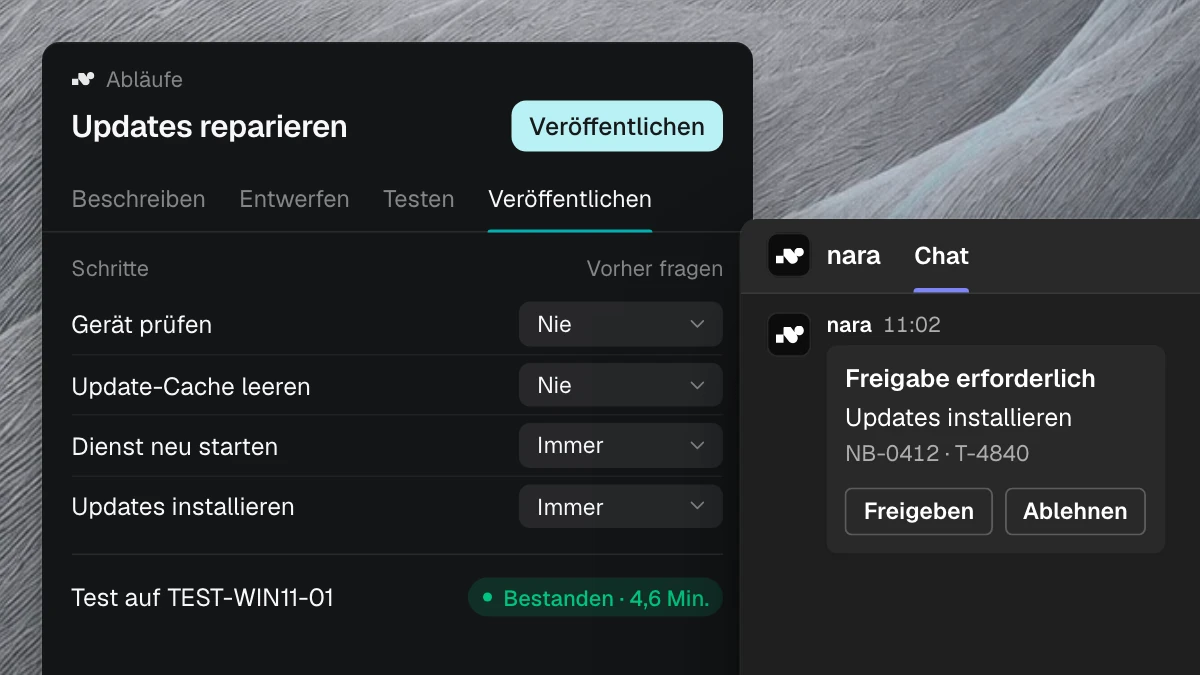
Mitarbeitende melden sich mit ihrem Firmenkonto an, per SSO über SAML oder OIDC. Über Rollen und Gruppen steuern Sie, wer welche Abläufe und welches Wissen nutzen darf. Für jede Aktion legen Sie fest, ob nara sie selbst ausführt oder vorher fragt. Alles, was etwas verändert, braucht standardmäßig eine Freigabe, und die gibt die zuständige Person direkt in Teams. Wer freigibt, legen Sie für jede Aktion fest: die Person selbst, ihre Führungskraft oder eine Gruppe in der IT. Auf Laptops und Servern führt nara über nara Edge nur Aktionen aus, die Ihre Organisation eingerichtet hat.
Im Protokoll hält nara zu jeder Aktion fest, wer gefragt hat, was nara getan hat, in welchem System, wer freigegeben hat, wann die Aktion lief und ob sie geklappt hat. Admins exportieren die Protokolle als CSV oder Excel. Jede Person sieht, was nara sich über sie gemerkt hat, und kann es ändern oder löschen. Chats zwischen zwei Personen nutzt nara standardmäßig nicht.
Den Auftragsverarbeitungsvertrag und die Unterlagen für CISO, Datenschutz und Betriebsrat schicken wir Ihnen per E-Mail. Ob nara zu Ihrem Einsatz passt, bewertet Ihr Datenschutzbeauftragter mit diesen Unterlagen. Die Details stehen auf der Seite Sicherheit.
Häufige Fragen
Ist ein Ticketsystem in der Cloud DSGVO-konform?
Ein Ticketsystem in der Cloud lässt sich DSGVO-konform betreiben. Dazu gehören ein Auftragsverarbeitungsvertrag, eine vollständige Liste der Unterauftragsverarbeiter, passende Zugriffsrechte und Löschfristen. Ob das für Ihren Einsatz reicht, bewertet Ihr Datenschutzbeauftragter.
Muss ein DSGVO-konformes Ticketsystem in Deutschland gehostet sein?
Die DSGVO schreibt keinen Standort in Deutschland vor, innerhalb der EU gelten dieselben Regeln. Für Übermittlungen in Länder außerhalb der EU und des EWR stellt sie zusätzliche Anforderungen. Liegen System, KI-Verarbeitung, Support und Unterauftragsverarbeiter in der EU, stellt sich diese Frage meist nicht. Branchenvorgaben oder interne Richtlinien können strenger sein.
Darf eine KI Tickets mit personenbezogenen Daten lesen?
Das bewertet Ihr Datenschutz anhand von Zweck und Rechtsgrundlage. Klären Sie mit dem Anbieter, wo das Sprachmodell läuft, ob mit Ihren Daten trainiert wird und ob sensible Angaben vor der Verarbeitung geschwärzt werden. Bei nara läuft die KI-Verarbeitung in der EU, mit Ihren Daten wird kein Modell trainiert, und Passwörter und persönliche Angaben schwärzt nara, bevor die KI sie liest.
Gehen Sie die Checkliste mit uns durch: Im kostenlosen Erstgespräch zeigen wir Ihnen in 30 Minuten im Produkt, wie Freigaben und Protokolle bei nara funktionieren. Bringen Sie Ihren Datenschutzbeauftragten und den Betriebsrat gern mit.